Processi e sistemi che si parlano, in modo verificabile.
Eventi tra flussi, webhook in ingresso e in uscita firmati, con storico delle consegne e stati onesti.
- Per
- IT
- Process owner
Il problema
Le integrazioni a webhook sono spesso fragili e opache: chiamate non firmate, nessuno storico, nessuna prova di consegna. Quando qualcosa si perde, si scopre giorni dopo. E collegare due processi interni richiede di scrivere integrazioni punto a punto. Senza firma, chiunque conosca l'indirizzo può fingersi il sistema mittente; senza storico, non si può dire se una chiamata sia arrivata, sia fallita o sia stata ripetuta. FlowSharp tratta webhook ed eventi come parte del processo: ogni chiamata è verificabile, ogni consegna ha uno stato onesto e due flussi di reparti diversi possono parlarsi senza codice di collegamento dedicato.
Ingresso
- Sistema esterno → firma verificata → evento
Eventi
- Due flussi avviati
Uscita verso ERP
- consegne: 3 · ok 2 · fallite 1
Come funziona
1Eventi tra processi
Un evento può avviare un flusso, sbloccare o aggiornare una pratica e notificare sistemi esterni, con correlazione per riferimento dell'entità. Il motore genera da solo gli eventi di sistema (timeout, WIP, SLA, task completati o falliti, soglie KPI).
2Webhook in ingresso
Ogni sistema esterno riceve un URL dedicato e un segreto. Le chiamate sono firmate HMAC-SHA256 con timestamp (anti-replay, tolleranza 5 minuti) e diventano eventi.
3Webhook in uscita
Quando accade un evento, FlowSharp chiama i sistemi collegati con firma attiva per default, fino a 3 nuovi tentativi e storico per ogni tentativo.
4Verifichi
"Invia una prova", storico delle ricezioni e delle consegne, analisi degli eventi con 8 indicatori, dead letter recuperabili. Nulla si perde senza lasciare un segno consultabile.
Specifiche
| Firma | HMAC-SHA256 t=…,v1=…, timestamp incluso, tolleranza 5 minuti |
|---|---|
| Ingresso | corpo JSON fino a 256 KB; 120 chiamate/min per webhook, 600/min per organizzazione |
| Storico ricezioni | esito, codice HTTP, byte, mai il contenuto; 10 giorni (estendibili) |
| Uscita | fino a 3 nuovi tentativi; stati "consegna parziale", "fallita", "non verificata" |
| Destinazioni | solo indirizzi pubblici (reti private bloccate) |
| Eventi | Core, Custom, External; schema del payload opzionale; azioni dirette (transizione, notifica, aggiorna dati) |
| Analytics eventi | 8 indicatori che sommano sempre al totale |
Un esempio operativo (valori illustrativi)
Un sistema esterno, per esempio un portale, chiama l'URL dedicato del webhook in ingresso con una firma. FlowSharp verifica la firma HMAC-SHA256 insieme al timestamp, entro la tolleranza di cinque minuti, e solo allora trasforma la chiamata in un evento. L'evento avvia due flussi distinti, senza codice di collegamento tra reparti. Più avanti, un evento di sistema genera una chiamata in uscita verso l'ERP: nell'esempio le consegne sono tre, di cui due riuscite e una fallita. Lo storico riporta ogni tentativo e lo stato della consegna è dichiarato, per esempio fallita, e non nascosto. I numeri sono illustrativi e servono solo a rendere leggibile lo schema, che non è una schermata ufficiale. La sequenza mostrata è quella di ingresso con firma verificata, evento, flussi avviati e uscita.
Come verificare firma, consegna e storico
Controlla innanzitutto la firma. Dal lato del tuo sistema puoi usare lo stesso schema HMAC con timestamp, e FlowSharp fornisce un esempio da copiare; una chiamata senza firma valida non diventa un evento. Poi usa Invia una prova per vedere il percorso completo senza attendere un evento reale. Lo storico delle ricezioni riporta esito, codice HTTP e byte, mai il contenuto, e si conserva per dieci giorni estendibili. Per le chiamate in uscita guarda gli stati onesti: consegna parziale, fallita o non verificata, con fino a tre nuovi tentativi. Le chiamate che non riescono restano nella dead letter recuperabile. Controlla anche i limiti, come i 256 KB del corpo JSON e le 120 chiamate al minuto per webhook. Poiché le reti private sono bloccate, verifica che le destinazioni siano indirizzi pubblici. Così ogni chiamata lascia una traccia che si può controllare.
Funzionalità collegate
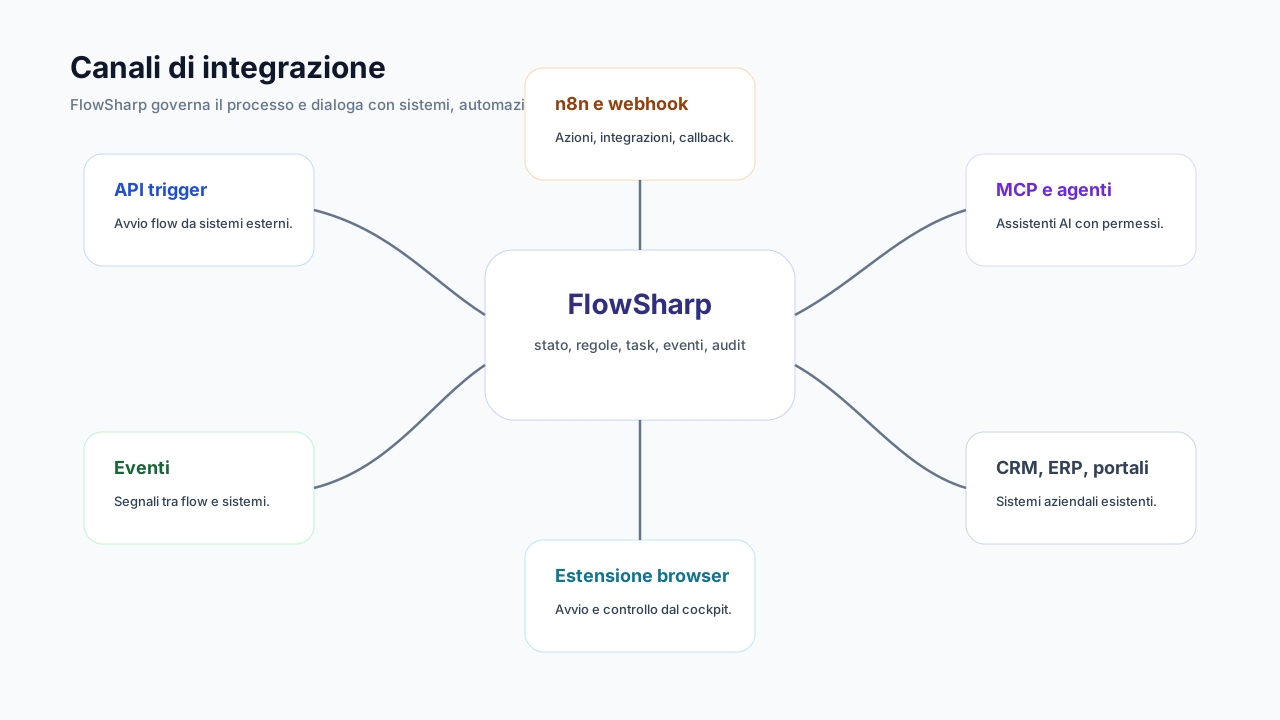
- Webhook in ingresso firmatiUn URL e un segreto per ogni sistema esterno che non sa usare una chiave API.
- Webhook in uscita verificabiliQuando accade un evento, FlowSharp avvisa i sistemi collegati, con storico per tentativo.
- Eventi tra processiUn evento avvia un flusso, sblocca o aggiorna una pratica o notifica sistemi esterni.
- Avvio da API (Trigger)E-commerce, CRM, ERP o portali avviano una pratica con una chiamata e una chiave API.
- La mappa dice la verità: cablaggio verificatoOgni arco è confrontato con il cablaggio reale e colorato in base a ciò che è davvero collegato.
- Alerting multicanale e presa in caricoPolitiche di escalation a step temporali via email, webhook o evento, con presa in carico misurata.
Casi d'uso
Domande frequenti
Perché un webhook in ingresso invece di una chiave API?
Perché molti sistemi (CRM, portali, e-commerce) sanno solo chiamare un URL: il webhook firmato è più semplice e altrettanto controllato.
Come verifico la firma lato mio sistema?
Con lo stesso schema HMAC e timestamp. FlowSharp fornisce l'esempio pronto da copiare.
Gli eventi possono collegare processi di reparti diversi?
Sì, ed è visibile sulla Process Map con il cablaggio verificato.
Cosa succede se un evento non viene consegnato?
Resta nello storico con lo stato onesto e, se necessario, nella dead letter recuperabile.