Area di funzionalità
Sicurezza e governance che si possono dimostrare
La sicurezza di una piattaforma di processo si vede nei dettagli: lo storico che non si può riscrivere, i ruoli che possono solo restringere, la verifica in due passaggi per chi amministra, le retention che l'organizzazione decide. FlowSharp è pensato per supportare le organizzazioni nei requisiti normativi, con funzioni concrete e un linguaggio onesto: fornisce strumenti a supporto, la conformità resta responsabilità dell'organizzazione.
Tre problemi che questa area risolve
Storici che si possono modificare
Un audit che si può riscrivere non è un audit, e lo sa anche chi lo legge.
Permessi troppo larghi
Ruoli generici danno accesso a più processi del necessario, anche ad agenti AI.
Dati conservati senza regola
Senza retention e legal hold, si conserva troppo o si elimina ciò che serviva.
Storico immutabile e audit atomico
Lo storico delle pratiche è write-once, protetto a livello di database.
Le operazioni critiche riescono solo se l'audit viene registrato; altrimenti vengono annullate nella stessa transazione. Il ciclo di vita dei flussi è tracciato con la revisione esatta andata in produzione.
Approfondisci la funzionalitàLegal hold
Blocca retention, eliminazione e purge dei documenti di pratiche o versioni di flusso, con motivo obbligatorio.
Un hold sul flusso protegge anche le sue pratiche.
Le funzionalità
Registro attività
Chi, quando, da quale canale e su cosa, compresi login, tentativi falliti e verifica in due passaggi.
Mostra i dettagliNascondi i dettagli
I canali sono interfaccia, agente AI, motore e piattaforma.
Dettagli tecnici
- Export CSV/JSON fino a 50.000 righe.
- Retention da 30 giorni a 10 anni per organizzazione.
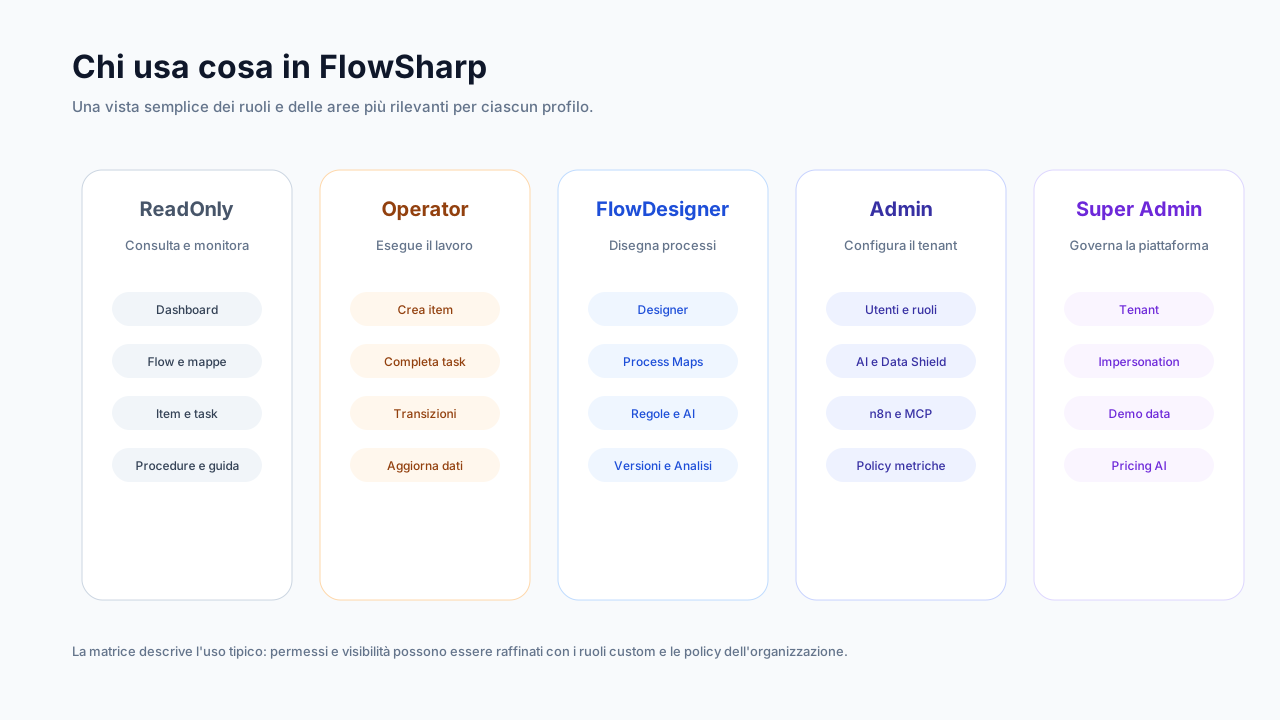
Ruoli, permessi per cartella e ruoli personalizzati
Quattro ruoli, permessi per cartella che possono solo restringere e ruoli personalizzati per chi avvia i flussi.
Mostra i dettagliNascondi i dettagli
I ruoli sono Admin, FlowDesigner, Operator e ReadOnly. I permessi di lettura, scrittura e gestione per cartella di flussi, inclusi da Optimize, possono solo restringere un ruolo.
Permessi per cartella da Optimize.
Dettagli tecnici
- Ruoli personalizzati per selezionare chi avvia certi flussi.
- Campi sensibili mascherati per chi ha la sola lettura.
Verifica in due passaggi e sessioni
Obbligatoria per gli amministratori, con 10 codici di recupero monouso e sessioni per dispositivo.
Mostra i dettagliNascondi i dettagli
Dopo 10 tentativi falliti in 15 minuti l'accesso si blocca. Ogni sessione si può revocare singolarmente.
Dettagli tecnici
- Storico password e tetto di durata della sessione.
Retention configurabili
Retention distinte per pratiche completate, audit, registro chiamate AI e ricevute webhook.
Mostra i dettagliNascondi i dettagli
Le pratiche completate hanno retention per flusso; l'audit da 30 a 3.650 giorni.
Impersonazione trasparente del supporto
Le azioni del supporto compaiono come "Supporto FlowSharp", con limiti di durata.
Mostra i dettagliNascondi i dettagli
Durante l'impersonazione non si possono creare credenziali.
Multi-organizzazione e federazione
Selettore di workspace e accesso federato verso un'altra installazione, revocabile subito.
Mostra i dettagliNascondi i dettagli
L'organizzazione ospitante può revocare l'accesso in qualsiasi momento. L'identità verificata deve coincidere con quella invitata.
White label
Logo, colori e lingua predefinita dell'organizzazione anche su email, notifiche e sintesi AI.
Mostra i dettagliNascondi i dettagli
Il marchio del cliente o dello studio compare ovunque l'utente finale legge qualcosa di FlowSharp.
Multi-tenant per partner
Organizzazioni isolate a livello di query, con quote e funzioni attivabili per organizzazione.
Mostra i dettagliNascondi i dettagli
Un partner gestisce più clienti da un'unica installazione, ciascuno isolato dagli altri.
Single Sign-On aziendale
Accesso con il provider di identità aziendale (SAML / OpenID Connect).
SaaS UE o on-premise, anche air-gapped
Lo stesso prodotto in cloud UE o in Docker sulla tua infrastruttura, con licenza offline firmata.
Mostra i dettagliNascondi i dettagli
La licenza offline firmata serve per gli ambienti senza Internet. La sincronizzazione della licenza non invia mai il contenuto delle pratiche. Dettagli nella pagina Deployment.
| Requisito | Funzioni che aiutano a dimostrarlo | Riferimento |
|---|---|---|
| Tracciabilità delle decisioni | GDPR, AI Act, ISO 27001 | |
| Minimizzazione dei dati verso l'AI | GDPR, AI Act | |
| Supervisione umana | AI Act | |
| Controllo degli accessi | ISO 27001, GDPR | |
| Conservazione e cancellazione | GDPR |
FlowSharp fornisce strumenti a supporto della conformità; la conformità resta responsabilità dell'organizzazione.
Approfondimento
Dal requisito alla funzione
Lo storico delle pratiche è write-once e protetto a livello di database. Le operazioni critiche riescono solo se l'audit viene registrato, altrimenti sono annullate nella stessa transazione. Il registro attività dice chi, quando, da quale canale e su cosa, compresi login, tentativi falliti e verifica in due passaggi, con export fino a 50.000 righe e retention da 30 giorni a 10 anni.
I quattro ruoli, Admin, FlowDesigner, Operator e ReadOnly, si affiancano ai permessi per cartella, da Optimize, che possono solo restringere, e ai ruoli personalizzati per chi avvia i flussi. La verifica in due passaggi è obbligatoria per gli amministratori, con 10 codici di recupero e sessioni per dispositivo. Il supporto FlowSharp appare sempre come tale nello storico e non può creare credenziali.
Per la conservazione dei dati, le retention sono distinte per pratiche completate, audit, registro chiamate AI e ricevute webhook. Il legal hold, in Enterprise, blocca retention, eliminazione e purge con motivo obbligatorio. Federazione, white label e multi-tenant supportano partner e gruppi, con accesso revocabile subito. Il Single Sign-On aziendale è in arrivo. Il deployment è SaaS in UE oppure Docker on-premise, anche air-gapped con licenza offline firmata.
Per chi deve rispondere a un cliente o a un revisore, la domanda è sempre la stessa: quale funzione mi aiuta a dimostrare questo requisito. Tabella alla mano: per la tracciabilità servono storico immutabile e registro attività; per la minimizzazione, Data Shield e schema dati; per la supervisione umana, ripiego e conferma di avvio; per la conservazione, retention e legal hold. Ogni riga è uno strumento, non una garanzia.
Sul fronte operativo, molte scelte di sicurezza sono già nelle impostazioni di default: le chiavi hanno una scadenza, gli export sono tracciati, i campi sensibili sono mascherati per chi ha la sola lettura, e un'azione critica senza audit registrato viene annullata. L'Admin non deve ricordarsi di attivare la prudenza: deve decidere dove allentarla, e ogni allentamento lascia una traccia che si può rileggere.
Casi d'uso collegati
Aree collegate
- AI governataUsa l'AI nei processi con schermatura dei dati, scala di decisione e registro completo.
- DocumentiAllegati, libreria e condivisione dentro la pratica, con retention e quote chiare.
- Soluzioni e portabilitàEsporta, importa e replica processi e mappe, senza portare con sé credenziali o dati reali.
Domande frequenti
FlowSharp rende conformi a GDPR e AI Act?
No: fornisce strumenti a supporto, come audit, retention e supervisione umana. La conformità resta responsabilità dell'organizzazione.
Il Single Sign-On è disponibile?
È in arrivo per l'edizione Enterprise. Oggi l'accesso usa credenziali con verifica in due passaggi.
Si può installare on-premise?
Sì, in Docker, anche senza Internet con licenza offline firmata. La pagina Deployment ha i dettagli.
Chi può forzare una pratica?
Solo l'Admin, con una motivazione tracciata.
Quali funzioni aiutano a dimostrare la supervisione umana?
Ripiego umano, conferma di avvio e storico con attore dichiarato: aiutano a dimostrare chi ha deciso e quando.